 圈小蛙
黑客声称入侵欧洲航天局,并出售200GB内部数据
这些文件包括航天器参考系、子系统描述以及通常仅限合作伙伴和内部团队查阅的详细工程图。这些文件格式与正式交付文件一致,包含参考编号、发布日期和页数。
网罗国内外网络安全圈发生的故事
这些文件包括航天器参考系、子系统描述以及通常仅限合作伙伴和内部团队查阅的详细工程图。这些文件格式与正式交付文件一致,包含参考编号、发布日期和页数。
攻击者修改了Trust Wallet的谷歌Chrome浏览器的扩展程序,Trust Wallet开发者敦促用户禁用受影响的Chrome扩展程序并升级到新版本。
MAS官方命令是:irm https://get.activated.win | iex
被盗数据包括客户姓名、出生日期、家庭住址、政府颁发的身份证号码(如护照和州身份证)、驾驶执照号码、社会保障号码以及医疗和健康保险信息。
截至2025年12月18日,这四款扩展程序均已从Chrome网上应用商店下架。截至2025年12月23日,这四款扩展程序已从微软Edge插件市场下架。
早在2019年,美国和联合国的国家安全官员就曾指出,从这些关联黑客组织窃取的资金被用于支持朝鲜的核武器和导弹计划。
泄露包括与Pornhub Premium会员相关的个人信息,例如他们的注册电子邮件地址和位置;活动类型,例如他们观看的视频和频道,包括视频名称和网址;与视频相关的关键词;以及事件的记录日期和时间。
白宫计划公开一项新的国家网络安全战略,该战略旨在联合私营企业,更积极地打击犯罪分子和国家支持的黑客。
在Telegram多次封禁该团伙后,他们在2025年的大部分时间里都蛰伏于隐秘的数字地下世界。然而,CyberVolk在8月份卷土重来,并推出了一项新的勒索软件即服务(RaaS)行动。
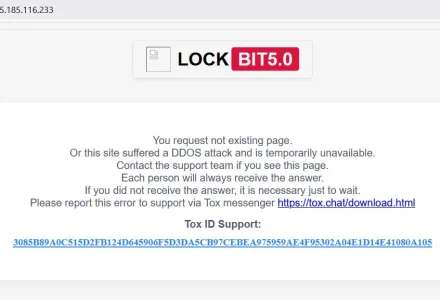
LockBit 5.0 于 2025 年 9 月左右发布,支持Windows、Linux 和 ESXi,具有随机文件扩展名、基于地理位置的规避以及通过 XChaCha20 加速加密等功能。