 圈小蛙
260亿条记录的数据泄露可能被证明是“所有泄露之母”
包含来自世界各地社交媒体平台和在线服务的信息。最多的记录似乎来自中国社交媒体和游戏巨头腾讯,总计15亿数据,另外5.04亿来自腾讯的同胞——中国的社交应用微博,3.6亿来自社交媒体先驱MySpace,2.81亿来自X/Twitter。
网罗国内外网络安全圈发生的故事
包含来自世界各地社交媒体平台和在线服务的信息。最多的记录似乎来自中国社交媒体和游戏巨头腾讯,总计15亿数据,另外5.04亿来自腾讯的同胞——中国的社交应用微博,3.6亿来自社交媒体先驱MySpace,2.81亿来自X/Twitter。
美国司法部表示,这些行动影响了136家美国公司,并为金正恩政权带来了220万美元的收入。
可以确认的是,jabber.ru的两台服务器都没有被黑客入侵,也没有迹象表明该网段存在服务器漏洞或欺骗攻击。Hetzner和Linode两个IDC似乎都是专门针对此类XMPP服务的IP地址进行了网络的重新配置,因此可以认为这是Hetzner...
威胁行为者注册了一个使用特殊字符编码(Punycode)的仿冒国际化域名(ķeepass.info),以伪装成真正的KeePass网站(keepass.info)。不仅域名几乎一模一样,而且这两个网站长的几乎一模一样,极具迷惑性。
赛门铁克研究人员发表的最新研究将SideWalk后门锁定在“与中国有联系”的黑客组织上,指出该恶意软件与旧版Crosswalk恶意软件重叠,最新的Grayfly黑客活动专门针对墨西哥、台湾、美国和越南的一些企业。
该僵尸网络采取了不寻常的路径,滥用住宅代理网络,从而控制了大量尚未开发的非官方Android TV设备。
攻击者修改了Trust Wallet的谷歌Chrome浏览器的扩展程序,Trust Wallet开发者敦促用户禁用受影响的Chrome扩展程序并升级到新版本。
这个漏洞的影响是,黑客能够在使用cPanel的webserver的默认设置中的几乎所有端口上执行任意的JavaScript,无需任何身份验证。
攻击者通过高价收购知名插件并埋入“休眠后门”,成功入侵数十万个网站,利用 Googlebot 爬虫机制进行隐蔽的 SEO 垃圾信息注入。
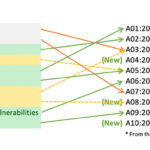
在更新中,OWASP小组添加了三个新类别:“不安全设计”、“软件和数据完整性故障”以及“服务器端请求伪造(SSRF)”攻击组别。